
Microsoft Security Copilot: Investiga incidentes de seguridad con IA
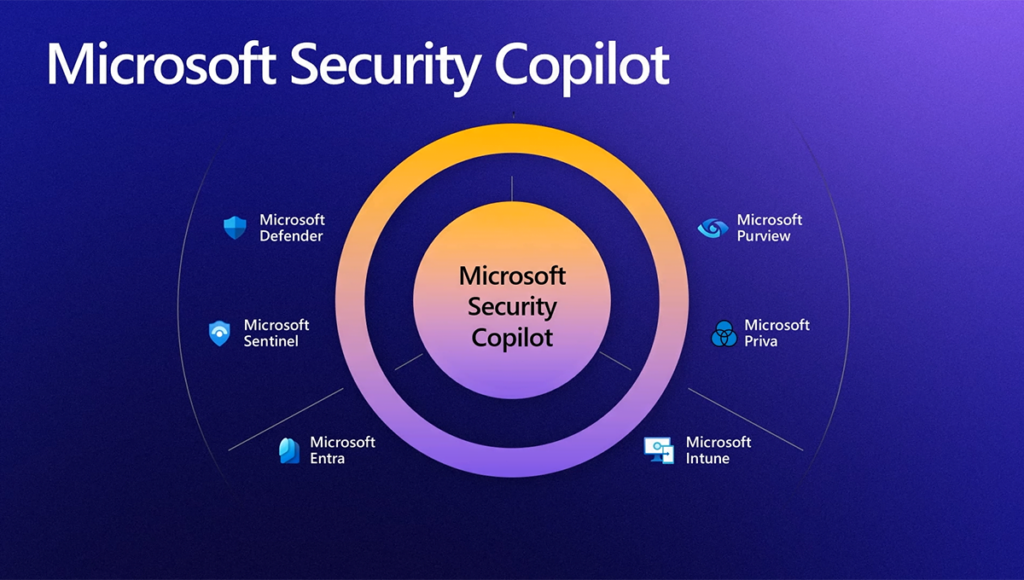
En la actualidad, los equipos de seguridad enfrentan un volumen creciente de alertas y eventos que requieren una respuesta rápida y precisa. ¿Sabías que Microsoft Security Copilot puede investigar un incidente de seguridad por ti? Esta solución, potenciada por inteligencia artificial (IA), ayuda a los profesionales de seguridad a simplificar y acelerar el análisis de incidentes, permitiendo tomar decisiones informadas y oportunas para proteger la infraestructura de la empresa.
Cómo Microsoft Security Copilot utiliza inteligencia artificial para investigar incidentes
Microsoft Security Copilot combina un modelo avanzado de lenguaje natural basado en la arquitectura GPT con un modelo específico para ciberseguridad desarrollado por Microsoft. Esto permite que, al recibir una consulta o alerta, Copilot ejecute múltiples habilidades de seguridad y consulte fuentes internas y externas para entregar respuestas detalladas y contextualizadas. De este modo, ayuda a los analistas a comprender rápidamente la naturaleza de un incidente, los activos afectados y la posible evolución del ataque.
Además, está integrado con el ecosistema de seguridad de Microsoft, incluyendo Microsoft Defender XDR, Sentinel, Entra ID, Intune y Purview. Esta integración permite que el Copilot recoja datos en tiempo real de distintas fuentes y genere un resumen del incidente con indicadores de compromiso, cronologías de ataque y actores involucrados. El análisis se realiza en lenguaje natural, lo cual facilita que incluso los profesionales con menor experiencia técnica puedan ejecutar investigaciones efectivas.
Beneficios para los equipos de seguridad y líderes de TI
La adopción de Microsoft Security Copilot representa un salto cualitativo en la capacidad operativa de los equipos de seguridad. Primero, acelera la investigación de incidentes, reduciendo hasta un 26% el tiempo necesario para la respuesta y mitigación en escenarios complejos. Esto se traduce en menos tiempo de exposición ante amenazas y menor riesgo de impacto en el negocio.
En segundo lugar, mejora la eficiencia general de los analistas al automatizar la agregación de datos, generación de reportes claros y sugerir pasos específicos para la remediación. Esto también facilita la capacitación y el apoyo a analistas junior, quienes pueden aprovechar la guía paso a paso para realizar tareas técnicas avanzadas. Finalmente, al estar integrado en una plataforma unificada, ayuda a los líderes de TI a mantener una visión integral y coherente de la postura de seguridad de la organización.
Casos de uso prácticos en la operación de ciberseguridad
Una aplicación clave de Microsoft Security Copilot es la investigación automatizada de incidentes generados en Microsoft Defender XDR. Cuando se detecta un evento, Copilot produce un resumen que incluye la descripción del ataque, activos comprometidos, indicadores de compromiso y recomendaciones específicas para incident responders. Esto permite priorizar las acciones y derivar investigaciones manuales solo a casos que realmente lo ameritan.
El Copilot también ayuda en la formulación de consultas KQL para Microsoft Sentinel mediante lenguaje natural, eliminando la necesidad de que el equipo escriba manualmente scripts complejos. Por ejemplo, un analista puede pedir al Copilot que busque patrones de comportamiento sospechoso o que analice un script malicioso, agilizando la respuesta técnica y la neutralización de amenazas.
Impacto en las operaciones y transformación digital de ciberseguridad
El impacto de incorporar Microsoft Security Copilot en las operaciones de seguridad es significativo. En un entorno donde el volumen y sofisticación de los ataques no dejan de crecer, la capacidad de escalar la defensa con rapidez y calidad es esencial. Copilot actúa como un asistente inteligente que permite a los equipos reaccionar con la velocidad y escala que exige el panorama actual.
Además, facilita la modernización del SOC al integrar inteligencia artificial en los flujos de trabajo cotidianos, liberando talento humano para tareas estratégicas y de innovación. Esto hace posible que las organizaciones sean más resilientes y preparadas para afrontar amenazas emergentes, todo ello sin necesidad de aumentar proporcionalmente la plantilla de especialistas.
Conclusión técnica
Microsoft Security Copilot es una herramienta avanzada que aprovecha la inteligencia artificial para transformar la forma en que los equipos de seguridad investigan y responden a incidentes. Su integración nativa con el ecosistema Microsoft y la capacidad de procesar de forma contextualizada grandes volúmenes de datos permiten acelerar la detección, análisis y remediación de amenazas. Para líderes de TI y profesionales de seguridad, es un recurso estratégico que devuelve tiempo y precisión a las operaciones, reforzando la postura defensiva en un entorno digital cada vez más desafiante.
¿Hablamos de tu proyecto?
Cuéntanos qué necesitas: consultoría cloud, ciberseguridad, licenciamiento Microsoft o Formación oficial.
Contáctanos